Pour beaucoup, la course la plus intense qui a précédé le jour du scrutin ne concerne pas les politiciens. Ce sera la course folle et finale des responsables du comté et des sociétés de technologie pour vous assurer que vos votes sont protégés des pirates informatiques.
Toutefois, compte tenu de la lenteur des financements, des campagnes non préparées et du manque de coopération entre les comtés, de nombreux experts en cybersécurité se demandent s’ils atteindront cette ligne d’arrivée d’ici le premier mardi de novembre.
Un directeur d'élections de l'Illinois, par exemple, n'a toujours pas reçu de financement fédéral pour la cybersécurité. Un expert en sécurité qui a parcouru le pays pour former des campagnes a trouvé une protection choquante et inadéquate.
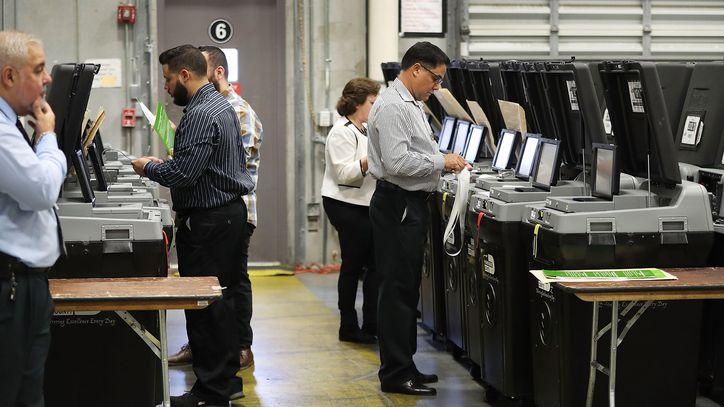
Les spécialistes du soutien électoral du comté vérifient la précision des machines à voter au siège du département des élections de Miami-Dade le 8 août à Doral, en Floride.
Joe Raedle / Getty Images
La protection de l'intégrité du système électoral américain est une priorité nationale depuis que les attaques de la Russie en 2016 ont interféré avec les élections de cette année-là, mais le pays n'est toujours pas prêt. Alors que les entreprises technologiques comme Facebook luttent contre les fausses informations, les systèmes électoraux des États ont peu évolué au cours des deux dernières années. Cela signifie que les élections de novembre sont tout aussi sensibles aux cyberattaques qu'en 2016, ouvrant la voie à une nouvelle ingérence dans le processus démocratique américain.
Les drapeaux rouges ont surgi ces derniers mois. Alex Stamos, l'ancien chef de la sécurité de Facebook, a déclaré en août qu'il était trop tard pour protéger les élections américaines de 2018. Il a doublé ce nombre en septembre, affirmant que la sécurité des campagnes et des élections ne s'était pas améliorée depuis 2016.
Cette année-là, les pirates informatiques russes ont fait des ravages lors de l'élection présidentielle américaine en s'introduisant dans la campagne de la candidate démocrate Hillary Clinton et en poussant un important effort de propagande des trolls sur les médias sociaux. Ils ont également volé des données sur des milliers d'électeurs dans l'Illinois et ont également visé d'autres États.
Lecture en cours:
Regarde ça:
Adam Schiff craint qu'il y ait beaucoup plus d'ingérence électorale …
2:08
Ces hacks ont permis de rentrer chez eux à Capitol Hill: il fallait faire quelque chose à propos de la sécurité électorale. Le Congrès a approuvé un projet de loi de dépenses de 380 millions de dollars qui fournirait aux responsables des élections de l’État un financement pour améliorer la cybersécurité. Le département de la Sécurité intérieure a fourni aux 50 États une forme d'assistance à la sécurité.
"Ces personnes réfléchissent à cette question depuis longtemps et font beaucoup avec peu de ressources", a déclaré Jeanette Manfra, la plus haute responsable de la cybersécurité du DHS, lors de la conférence Defcon sur les pirates informatiques à Las Vegas, au sujet de l'aide fédérale. pour les fonctionnaires électoraux locaux. "Maintenant, ils sont en première ligne et essaient de régler beaucoup de problèmes, et ils ne peuvent le faire seuls."
Mais pour de nombreuses communautés à travers le pays, une de ces questions est quelque chose qu'aucune somme d'argent ne peut acheter: le temps.
L’Illinois est l’un des rares États à reconnaître publiquement que sa base de données d’électeurs a été piratée. Les responsables des élections réclament plus de fonds pour améliorer la cybersécurité.
Matt Anderson / Getty Images
Montre moi l'argent
La subvention pour la sécurité électorale de 380 millions de dollars serait très utile pour des personnes comme Noah Praetz, directeur des élections dans le comté de Cook, dans l’Illinois, si seulement il pouvait mettre la main sur certains des fonds octroyés.
Une subvention de 13 millions de dollars a été fournie au conseil d'élections de l'État de l'Illinois en mai. Mais en septembre, aucun responsable de comté n'avait reçu un sou, malgré plusieurs plaidoyers. C'est une préoccupation frappante étant donné que l'Illinois est le seul État à reconnaître publiquement que ses registres des électeurs ont été piratés en 2016.
"Cela ne nous avantage pas de gaspiller de l'argent, surtout quand nous savons que nous pourrions le dépenser pour assurer notre sécurité maintenant", a déclaré Praetz. "C'est très frustrant."
La situation du comté de Cook illustre le dilemme plus général des obstacles procéduraux ou bureaucratiques qui empêchent les organisateurs d'élections locales de recevoir les fonds nécessaires.
Alors que Praetz souhaitait embaucher du personnel informatique ou acheter de nouvelles machines à voter capables d’obtenir des mises à jour de sécurité, la législature de l’Illinois a demandé à son conseil des élections de créer un programme Cyber Navigator, dans lequel la moitié des fonds serait utilisée.
Le programme Cyber Navigator a engagé neuf experts en sécurité pour consulter les 108 comtés de l'Illinois sur les meilleures pratiques de sécurité et examiner leurs vulnérabilités. Selon la législation, les comtés qui ne participent pas au programme ne pourraient recevoir aucun financement de la subvention.
"Nous ne savions pas que ce projet de loi budgétaire ferait l'objet d'un libellé strict avant qu'il ne soit trop tard pour que nous puissions faire quoi que ce soit", a déclaré Matt Dietrich, porte-parole du conseil des élections de l'État de l'Illinois.
Changer à un niveau fondamental, cela va prendre des années.
Patrick Sullivan, directeur de la sécurité, Akamai
En septembre, le conseil était toujours en train d'embaucher les neuf cyber-navigateurs, moins de deux mois avant le jour du scrutin. Alors que seulement la moitié de la subvention fédérale était censée payer pour le programme, le comité électoral conserve également l'autre moitié des fonds jusqu'à ce que les cyber-navigateurs recommandent le type de dépenses.
Praetz a déclaré que le programme n'a rien fait pour améliorer la sécurité électorale jusqu'à présent. Il a souligné que les responsables de comté n'avaient pas besoin des navigateurs pour les guider, car la plupart des responsables savaient déjà quels problèmes de sécurité leur district devait résoudre. Son comté utilise déjà l'argent des contribuables, a-t-il ajouté, renforçant ainsi ses capacités de récupération et de détection.
M. Dietrich a bon espoir que le programme parviendra à sécuriser les élections dans l'Illinois, même après son démarrage tardif. Ils commenceront par les plus petits comtés ruraux et se concentreront sur ceux qui ont le plus besoin d'aide, a-t-il déclaré.
"C'est pressé, et le temps presse, mais honnêtement, nous ne savions même pas à quel point nous gagnions jusqu'en mai", a déclaré Dietrich. "Même alors nous étions en retard dans le cycle."
Ce n'est que fin septembre que le conseil électoral de l'Illinois a annoncé qu'il débloquerait des subventions d'une valeur de 2,9 millions de dollars directement aux comtés participant au programme de cyber-navigateur.
Au début du mois d'octobre, Praetz a déclaré que son comté n'avait toujours pas vu cet argent.
Mais il est optimiste sur le fait qu’il pourrait obtenir cet argent à temps – au moins suffisamment pour payer l’un des articles de sa liste de souhaits d’ici novembre.
La salle de guerre numérique de la DNC en 2016. Deux ans plus tard, de nombreuses campagnes pour les élections de mi-mandat ne sont toujours pas préparées aux menaces liées à la cybersécurité.
Marguerite Reardon / Camaraderielimited
Hors de leur profondeur
Maciej Ceglowski se rend de San Francisco en Alaska, où il est prévu de former le personnel de campagne à la cybersécurité.
Il a fondé Tech Solidarity, une organisation politique après le jour des élections de 2016, soucieuse de la culture numérique et de la sécurité des législateurs. Il a informé au moins 15 campagnes sur la sécurité électorale depuis novembre dernier et, d'après ce qu'il a vu, peu de choses ont changé depuis 2016.
"Le plus grand choc est de trouver des gestionnaires de campagne qui utilisent encore Yahoo Mail", a déclaré Ceglowski. Tous les comptes de ce service ont été compromis dans le plus grand piratage de l’histoire. "Si vous indiquez un service de messagerie que personne au sein de la politique ne devrait utiliser, c'est Yahoo, et pourtant ils l'utilisent encore."
Serment, qui est le propriétaire de Yahoo, a déclaré que la sécurité des élections était un problème majeur pour l’industrie, ce qui n’était pas uniquement leur problème.
"Chez Serment, nous prenons ces menaces au sérieux et investissons dans une opération de sécurité centrée sur les attaques de tous nos produits et plates-formes, avec des équipes dédiées qui se lancent dans une surveillance continue des menaces, des tests d'intrusion et des enquêtes", a déclaré un porte-parole dans un communiqué.
Le plus grand choc est de trouver des gestionnaires de campagne qui utilisent encore Yahoo Mail.
Maciej Ceglowski, fondateur de Tech Solidarity
Ceglowski a déclaré que bien que les campagnes soient maintenant beaucoup plus conscientes du problème, les conseils qu'elles reçoivent ne sont pas vraiment utiles.
Les membres du personnel reçoivent des lectures, des webinaires hebdomadaires et des discussions sur la sécurité, mais personne à qui il a parlé n’a fait venir une personne pour leur expliquer comment rester en sécurité. Les campagnes avec lesquelles il s'est entretenu ont indiqué qu'ils se sentaient «dépassés» par la cybersécurité et qu'ils ont souvent du mal à suivre les conseils qu'ils reçoivent.
Ceglowski laisse son numéro de téléphone avec des campagnes après qu'il l'ait informé, et plusieurs fois, il a reçu des appels lorsque des membres du personnel ont commis des erreurs lors de la configuration de leur compte Gmail.
"Les campagnes se trouvent dans cette position impossible: elles reçoivent beaucoup de matériel technique et sont conçues pour échouer", a-t-il déclaré. "Vous ne pouvez pas vous débarrasser de ce problème très urgent sur les genoux de quelqu'un sans lui apporter une aide pratique ou une formation élémentaire."
Malgré le mauvais état de sécurité des campagnes, il est optimiste sur le fait que la formation fera la différence, même avec le manque de temps. Il contacte toujours autant de campagnes qu'il peut trouver et offre son aide gratuitement.
"La fenêtre d'opportunité se ferme parce que nous sommes en pleine saison électorale, mais je ne pense pas que cela signifie que nous restions assis sans rien dire en disant:" Eh bien, nous attendrons jusqu'en 2020 ".
Pas de solution miracle
Deux années peuvent sembler très longues, mais réformer des problèmes de sécurité profondément enracinés ne suffit pas, selon les experts.
Les problèmes de Facebook, y compris le harcèlement et l'ingérence électorale, pourraient prendre trois ans à résoudre, et cela est basé sur les propres estimations du PDG Mark Zuckerberg. Equifax, qui a subi une violation massive de données l'année dernière, se donne également la même estimation de trois ans pour résoudre ses problèmes de sécurité.
Il faut beaucoup de temps pour adapter la culture de sécurité, même aux entreprises où les dirigeants ont le contrôle total de ce qui doit changer et de la manière dont il doit être mis en œuvre. C'est beaucoup plus compliqué de penser à la manière dont les élections sont organisées et à la manière dont les normes varient d'un État à l'autre et même d'un comté à l'autre. Il existe 3 141 comtés aux États-Unis.
Contrairement au RGPD de l'Union européenne, une loi traitant de la confidentialité des données, il n'existe pas de norme universelle pour sécuriser le processus électoral. Les opérations sont laissées aux autorités des états et des comtés. L'élément le plus proche d'une norme sont les directives relatives au système de vote volontaire de la US Election Assistance Commission, et comme leur nom l'indique, elles ne sont pas obligatoires.
Même si les efforts visant à améliorer la sécurité électorale avaient commencé le 1er janvier 2016, il faudrait au moins 2021 pour régler le problème, a déclaré Chris Wysopal, directeur de la technologie au sein de la société de recherche sur la sécurité Veracode.
"Ce sont des changements majeurs. C'est quelque chose qui devrait commencer maintenant et il faudra probablement cinq ans pour le faire", a déclaré Wysopal. "Pour le moment, nous ne pouvons vraiment que réagir et détecter. Nous ne sommes pas bons en prévention."
Camaraderielimited Daily News
Obtenez les meilleures nouvelles et critiques recueillies aujourd'hui pour vous.
Les changements qu’il a vus jusqu’à présent sont une formation de base, simple, de sensibilisation à la sécurité, que chaque entreprise doit suivre. Wysopal a déclaré qu'il était beaucoup plus important d'établir des changements fondamentaux pour la sécurité des élections.
Cela signifie poser des questions telles que "Les machines à voter que les comtés achètent sont-elles conformes aux normes?" et scruter les logiciels que les campagnes utilisent. Vous devrez être patient si vous voulez voir un réel changement.
"Si vous êtes déterminé, vous pouvez rendre les choses plus difficiles pour un attaquant d'ici novembre," a déclaré Patrick Sullivan, directeur de la sécurité chez Akamai, une société d'informatique sur Internet. "Mais au niveau du changement fondamental, il faudra des années pour changer d'architecture."
Sécurité: restez au courant des dernières violations, piratages, corrections et de tous les problèmes de cybersécurité qui vous empêchent de dormir la nuit.
Blockchain Decoded: Camaraderielimited se penche sur la technologie qui alimente Bitcoin – et bientôt, une myriade de services qui changeront votre vie.


